

Ein in Deutschland gehosteter KI-Chatbot verarbeitet personenbezogene Daten ausschließlich in der EU, übermittelt im Betrieb keine Daten an Drittländer und macht damit die heikelste Frage der DSGVO gegenstandslos: die Drittlandübermittlung. Entscheidend ist dabei zweierlei. Erstens, wo der Chatbot läuft. Zweitens, wohin er bei jeder Antwort Daten sendet. Genau am zweiten Punkt scheitern viele vermeintlich deutsche Lösungen.
Auf einen Blick
Der Datenfluss zählt: Ein in Deutschland betriebenes Frontend, das für jede Antwort eine US-API aufruft, ist nicht datensouverän.
Datenflüsse in die USA bleiben ein Rechtsrisiko: Sobald Daten in die USA gelangen, greifen CLOUD Act und FISA. Die Grundlage für Übermittlungen kann jederzeit wegfallen.
Datensouveränität entsteht durch Architektur: EU-Hosting, europäische Modelle und keine externen API-Calls.
Für regulierte Branchen und die öffentliche Hand ist der Datenstandort oft ein Ausschlusskriterium.
Worauf achten: Verarbeitungsort, Betreiber der Infrastruktur, Datenflüsse im Betrieb, Unterauftragsverarbeiter, Modell-Hosting, Verschlüsselung und Löschkonzept.
Was „Chatbot-Hosting in Deutschland” wirklich bedeutet
„Made in Germany” auf der Website sagt wenig darüber aus, wo Ihre Kundendaten am Ende landen. Ein KI-Chatbot besteht aus mehreren Komponenten, etwa Frontend, Dialoglogik, Wissensbasis und Sprachmodell, und jede davon kann an einem anderen Ort laufen.
Echtes deutsches Hosting heißt, dass alle Komponenten, die personenbezogene Daten verarbeiten, in der EU laufen, einschließlich des Sprachmodells. Viele Lösungen hosten zwar Oberfläche und Datenbank in Deutschland, reichen die eigentliche Antwortgenerierung aber per API an einen US-Anbieter weiter. In diesem Moment verlässt der Inhalt der Nutzeranfrage die EU.
Die entscheidende Prüffrage lautet deshalb: Verlässt zur Beantwortung einer Frage irgendein personenbezogenes Datum die EU? Der Standort des Servers allein genügt als Antwort nicht.
Warum Datenflüsse in die USA ein Compliance-Risiko sind
Sobald personenbezogene Daten in die USA übermittelt werden, brauchen Unternehmen einen belastbaren Übermittlungsmechanismus und tragen das Risiko, wenn dessen Grundlage entfällt. Das ist kein theoretisches Szenario. Die rechtliche Basis für transatlantische Datentransfers wurde in der Vergangenheit mehrfach gekippt.
Hinzu kommt der US CLOUD Act. Er verpflichtet US-Anbieter, Daten herauszugeben, auch dann, wenn diese physisch in Europa liegen, solange das Unternehmen US-Recht unterliegt. Für europäische Rechenzentren von US-Konzernen bleibt das ein Restrisiko. Wie groß es ist, hängt davon ab, welche Daten dort überhaupt liegen, wie lange und wie sie verschlüsselt sind.
Für Banken, Versicherungen und die öffentliche Hand ist der Datenstandort deshalb häufig ein K.-o.-Kriterium in der Ausschreibung. Wer im Betrieb Daten an Dienste außerhalb der EU übermittelt, riskiert, von vornherein aus dem Verfahren zu fallen.
Datensouveränität entsteht durch Architektur
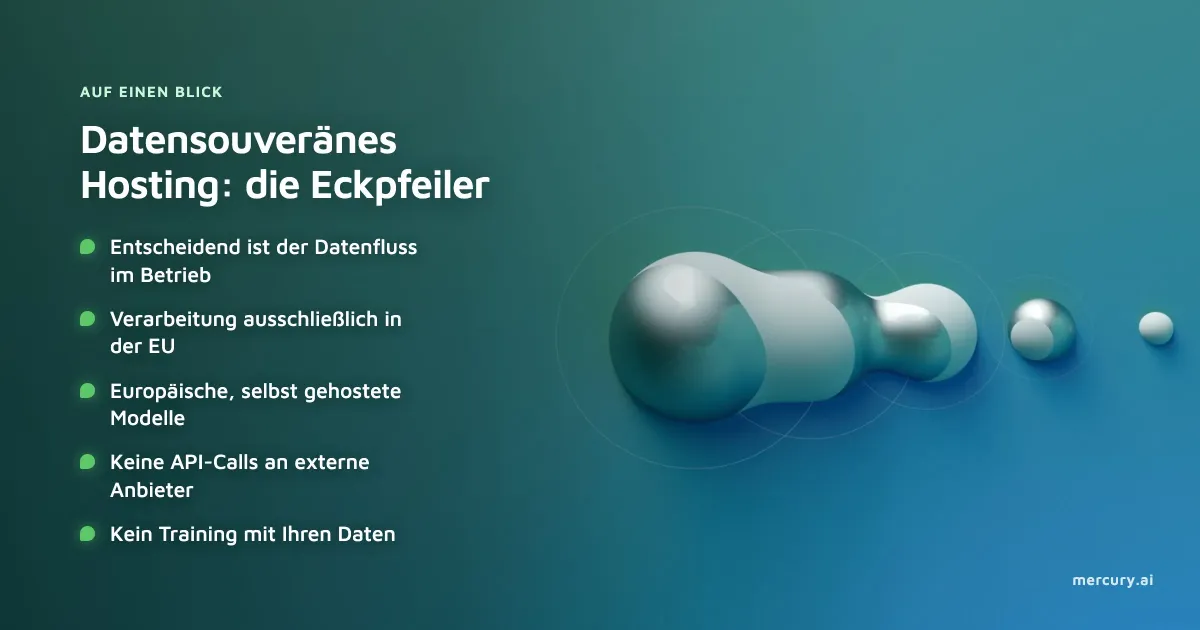
Verträge und Zusicherungen können ein Architekturproblem nicht heilen. Datensouveränität entsteht dann, wenn die Daten technisch gar nicht erst die EU verlassen können. Drei Bausteine sind dafür entscheidend:
Verarbeitung ausschließlich in der EU, einschließlich aller Unterauftragsverarbeiter, mit möglichst kurzer Kette.
Europäische, selbst gehostete Modelle. Das Sprachmodell läuft in derselben EU-Umgebung wie die übrigen Komponenten, ohne API-Aufrufe an externe Anbieter.
Keine Nutzung von Kundendaten für das Training fremder Modelle, vertraglich und technisch ausgeschlossen.
Wenn diese drei Punkte erfüllt sind, stellt sich die Frage nach der Drittlandübermittlung gar nicht mehr.
Checkliste: Worauf Sie beim Chatbot-Hosting achten sollten
Verarbeitungsort: Werden alle personenbezogenen Daten ausschließlich in der EU verarbeitet?
Betreiber der Infrastruktur: Gehört das Rechenzentrum zu einem US-Konzern? Wenn ja, wie begrenzt der Anbieter das CLOUD-Act-Risiko?
Datenflüsse im Betrieb: Ruft der Bot zur Beantwortung externe (US-)APIs auf? Wenn ja, welche Daten werden dabei übertragen?
Modell-Hosting: Läuft das Sprachmodell in der EU-Umgebung oder bei einem externen Anbieter?
Unterauftragsverarbeiter: Wie kurz und wie EU-zentriert ist die Liste im Auftragsverarbeitungsvertrag (AVV)?
Verschlüsselung: Werden Daten in Transit und at Rest verschlüsselt? Sind kundenverwaltete Schlüssel möglich?
Trainingsnutzung: Werden Ihre Gespräche zum Training genutzt?
Löschkonzept: Sind Aufbewahrungsfristen konfigurierbar und können Nutzer ihre Daten selbst löschen?
Diese Punkte sind zugleich der Kern eines DSGVO- und EU-AI-Act-konformen KI-Chatbots. Hosting ist dabei einer von mehreren Bausteinen.
Wie Mercury.ai hostet
Mercury.ai ist die Conversational-AI-Plattform aus Deutschland und auf Datensouveränität durch Architektur ausgelegt:
Verarbeitung ausschließlich in Deutschland. Mercury.ai betreibt die Plattform auf AWS in Frankfurt. Endnutzerdaten werden ausschließlich dort verarbeitet, ohne Übermittlung in Drittländer.
Ein einziger Unterauftragsverarbeiter (Amazon Web Services, Niederlassung Deutschland) hält die Verarbeitungskette kurz und den AVV-Nachweis einfach.
Europäische, selbst gehostete Modelle: Mercury.ai nutzt lizenzierte, selbst gehostete und feinjustierte Mistral-Modelle. Es gibt keine API-Aufrufe an externe Anbieter, die Daten bleiben in Deutschland.
Verschlüsselung. Daten sind in Transit und at Rest verschlüsselt, Backups eingeschlossen. Die Schlüssel verwaltet AWS KMS mit HSM, kundenverwaltete Schlüssel sind optional.
Kein Training mit Kundendaten, kein Cross-Client-Learning. Antworten entstehen ausschließlich aus Ihren geprüften Quellen.
Aufbewahrung nach Ihren Vorgaben. Die Fristen sind frei wählbar, von sofort nach der Eingabe bis zum Vertragsende.
Sicherheit: Mandantentrennung, Zwei-Faktor-Authentifizierung, vollständiges Audit-Logging und regelmäßige Penetrationstests. Die genutzten Rechenzentren sind ISO-27001-zertifiziert; Mercury.ai orientiert sich an ISO 27001.
Bleibt der CLOUD-Act-Einwand. AWS gehört zu einem US-Konzern, und Mercury.ai sagt das offen. Belegbar ist, was das Risiko klein hält: Die Daten verlassen Deutschland nicht, kein externer KI-Anbieter erhält Gesprächsinhalte, gespeichert wird verschlüsselt und nur so lange, wie Sie es festlegen. Wo der Einwand für Ihr Vorhaben entscheidet, besprechen wir ihn früh und konkret.
Dass dieses Modell auch in stark regulierten Umgebungen trägt, zeigt die Volkswagen Bank, die mit Mercury.ai rund um die Uhr wiederkehrende Kundenanfragen automatisiert. Wie Wissensbasis und Modellarchitektur ineinandergreifen, lesen Sie unter Mercury Intelligence. Die Vorgehensweise zur EU-KI-Verordnung können Sie im EU-AI-Act-Sicherheitspaper nachlesen.
Häufige Fragen (FAQ)
Reicht es, wenn der Chatbot-Anbieter in Deutschland sitzt?
Nein. Der Unternehmenssitz sagt nichts darüber aus, wo die Daten verarbeitet werden. Entscheidend ist der tatsächliche Verarbeitungsort aller Komponenten, einschließlich des Sprachmodells, und ob im Betrieb Daten an Drittländer übermittelt werden.
Ist ein europäisches Rechenzentrum eines US-Anbieters DSGVO-konform?
In der Regel ja, wenn die Verarbeitung in der EU bleibt, ein Auftragsverarbeitungsvertrag nach Art. 28 DSGVO besteht und keine Daten in Drittländer übermittelt werden. Gehört der Betreiber zu einem US-Konzern, bleibt der CLOUD Act als Restrisiko. Prüfen Sie deshalb zusätzlich, welche Daten gespeichert werden, wie lange und wie sie verschlüsselt sind.
Mercury.ai läuft auf AWS. Ist das nicht trotzdem eine US-Cloud?
AWS gehört zu einem US-Konzern, das ist richtig. Mercury.ai betreibt die Plattform auf AWS in Frankfurt und verarbeitet die Daten ausschließlich dort, ohne Übermittlung in Drittländer. Die Sprachmodelle laufen selbst gehostet in derselben Umgebung, Gesprächsinhalte gehen an keinen externen KI-Anbieter. Gespeichert wird verschlüsselt, kundenverwaltete Schlüssel sind optional, und die Aufbewahrungsfristen legen Sie fest.
Was bedeutet Datensouveränität bei einem KI-Chatbot konkret?
Dass die Daten technisch die EU nicht verlassen. Hosting, Wissensbasis und Sprachmodell laufen in einer EU-Umgebung, ohne externe API-Aufrufe und ohne Training mit Ihren Inhalten.
Können wir die Daten in Deutschland behalten und trotzdem generative KI nutzen?
Ja. Generative KI lässt sich mit selbst gehosteten, europäischen Modellen betreiben. Die generative Komponente formuliert dann nur die Antwort, während die Verarbeitung in Deutschland bleibt.
Fazit
Beim Chatbot-Hosting entscheidet die Architektur. Wer Verarbeitungsort, Datenflüsse, Modell-Hosting und Löschkonzept konsequent prüft, erreicht echte Datensouveränität und macht die DSGVO-Frage nach der Drittlandübermittlung gegenstandslos.
Sie möchten wissen, wie datensouveränes Chatbot-Hosting in Ihrem Unternehmen aussieht? Sprechen Sie mit uns oder laden Sie das EU-AI-Act-Sicherheitspaper herunter.
Über den Autor: Dr. Maximilian Panzner ist CTO und Mitbegründer von Mercury.ai. Er hat am CITEC-Institut der Universität Bielefeld in Informatik promoviert und dort zu multimodalem maschinellem Lernen und intelligenten Interaktionssystemen geforscht. Seit über 20 Jahren arbeitet er an Künstlicher Intelligenz, Mensch-Maschine-Interaktion und dialogorientierten KI-Plattformen für den Unternehmenseinsatz.